
Google Workspace 고급 보호 프로그램을 위한 FIDO Key
Google Workspace 고급 보호 프로그램을 활성화하려면 피싱 방지 FIDO 보안 키가 필수적입니다. 보안 키 내의 개인 키가 실제 서비스 도메인에만 바인딩되므로, 피싱 사이트에서는 인증이 성립되지 않아 당신의 Google Workspace 계정을 안전하게 보호합니다.
FIDO2
L1
250
PASSWORDS ARE
THE ATTACK SURFACE.
MODEL CHANGE
FIDO KEY
CHANGES THE MODEL.
비대칭 공개키 암호화를 기반으로 한 FIDO Key는 각 개인 키가 서비스 도메인에 바인딩되어 있습니다. 비밀번호를 사용하지 않으므로 비밀번호 유출로 인한 계정 탈취 경로가 사라집니다.
기존 비밀번호 인증
- 01비밀번호
- 02피싱 사이트 유도
- 03자격증명 탈취
- 04계정 탈취
- 05복구 · 헬프데스크 비용
FIDO Key 인증
- 01디바이스 보유
- 02암호학적 챌린지
- 03터치 + PIN 사용자 확인
- 04도메인 바인딩 확인
- 05검증된 접근
CORE CAPABILITIES
FIDO Key의 핵심 기능
FEATURE 01 · DOMAIN BINDING
피싱 인증 차단
비대칭 공개키 암호화를 기반으로 한 FIDO Key는 각 개인 키가 서비스 도메인에 바인딩되어 있습니다. 피싱 사이트에 접속하더라도 등록된 도메인이 아니면 인증이 성립하지 않습니다. NIST, ENISA 등 국제 사이버 보안 기관이 피싱 방지 인증 방식으로 권고하고 있습니다.
DOMAIN-BOUND CREDENTIAL · 개인 키는 등록된 도메인에서만 동작합니다
하드웨어 기반 보안
개인 키는 물리적 공격에 저항하도록 설계된 전용 보안 칩 안에 보관되며, 기기 외부로 나가지 않습니다. 중간자 공격, 악성코드, 네트워크 해킹 경로가 하드웨어 경계에서 차단됩니다. PC나 클라우드에 자격증명이 저장되지 않습니다.
FEATURE 03
터치 + PIN 인증과 NFC
복잡한 비밀번호를 기억할 필요가 없습니다. Google Titan(K52T)은 터치와 PIN으로 사용자를 확인하고, USB-C와 NFC를 모두 지원해 PC와 모바일 어디서나 같은 키로 인증합니다. 패스키(Resident Key)는 최대 250개까지 저장됩니다.
250
패스키 저장 · 최대 개수
USB-C + NFC
인터페이스
Microsoft 365
Google Workspace
AWS
Azure
GitHub
은행
암호화폐 거래소
정부 포털
FIDO2
FIDO2 지원 서비스와 호환
FIDO2 표준을 지원하는 온라인 서비스와 호환됩니다. Microsoft 365, Google Workspace, AWS, Azure, GitHub 등 주요 클라우드 서비스와 은행, 암호화폐 거래소, 정부 포털까지 FIDO Key 하나로 통합 관리할 수 있습니다.
한 번의 터치로 완료되는 인증 절차
FIDO Key의 실질적 이점
U2F
- 계정 탈취 경로 제거비밀번호를 사용하지 않으므로 비밀번호 유출로 인한 계정 탈취 경로가 사라집니다
- 비밀번호 문제 95% 해결비밀번호 재설정, 기억의 어려움, 변경의 불편함이 크게 줄어듭니다
- 사용성 향상 20%터치 한 번으로 로그인되므로 인증에 소요되는 시간이 대폭 단축됩니다
- 규정 준수 대응ISMS, GDPR, 개인정보보호법 등 국내외 규정의 인증 요건에 대응합니다
- 운영 비용 절감비밀번호 관련 헬프데스크 비용과 IT 오버헤드가 대폭 감소합니다
- 미래 대비 솔루션패스키 기반 표준 인증으로 전환해 향후 인증 요건 변화에 대비합니다
PRODUCT
넷킬러가 공급하는 FIDO 보안키
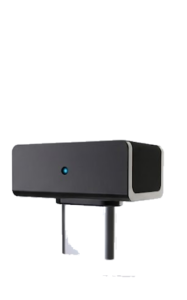
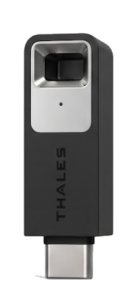
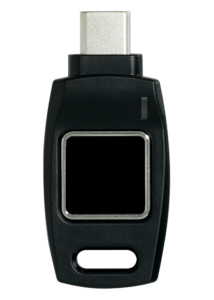
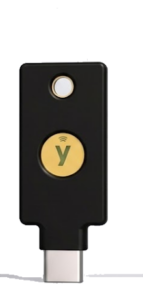
FIDO 보안키 스펙 비교표
| 구분 | OCTATCO 이지핑거+ C | Thales SafeNet eToken FIDO USB-C | TrustKey B220H | Yubico YubiKey 5C NFC |
|---|---|---|---|---|
| 인터페이스 | USB-C | USB-C | USB-C | USB-C + NFC |
| 인증 방식 | 지문 (생체) | 터치 + PIN | 지문 (생체) | 터치 + PIN |
| 프로토콜 | FIDO2, U2F (PKI·OTP 내장) | FIDO2, U2F | FIDO2, U2F, HOTP/TOTP | FIDO2, U2F, PIV, OATH, OpenPGP, OTP |
| FIDO 인증 레벨 | L1 | L1 | L2 | L1 |
| 패스키 저장 | 제조사 미공개 | 최대 8개 | 최대 150개 | 최대 100개 |
| 하드웨어 보안 | 보안칩 내장 (시큐어 부팅) | CC EAL6+ 칩 | 자체 개발 보안 MCU | Yubico 보안 소자 (SE) |
| PC 로그인 (Windows Hello) | 지원 | 미지원 (기업용 Windows Logon 연계 지원) | 지원 | 미지원 |
| NFC 모바일 인증 | 미지원 | 미지원 | 미지원 | 지원 |
비교 대상: OCTATCO 이지핑거+ C · Thales SafeNet eToken FIDO USB-C · TrustKey B220H · Yubico YubiKey 5C NFC
보안 표준과 규정 준수
FIDO 인증 레벨
정부 & 국가 기관
규정 준수
자주 묻는 질문
FIDO Key는 비밀번호를 사용하지 않고, 자격증명이 하드웨어에 보관되며 서비스 도메인에 바인딩됩니다. 비밀번호는 유출되면 모든 계정이 위험해지지만, 도메인이 일치하지 않으면 인증 자체가 성립하지 않습니다.
각 서비스에 복수의 FIDO Key를 등록할 수 있으므로 백업 키를 준비하면 됩니다. 또한 각 서비스 제공자의 계정 복구 절차를 통해 새로운 키를 재등록할 수 있습니다. FIDO Key는 개인 키를 기기 외부로 내보내지 않습니다.
FIDO2 표준을 지원하는 서비스에서 사용할 수 있습니다. Microsoft 365, Google Workspace, GitHub, AWS, Azure, Facebook, PayPal, 국내 은행, 암호화폐 거래소 등 주요 서비스 대부분이 FIDO2를 지원합니다.
FIDO 보안키는 NIST, ENISA, ANSSI 등 국제 사이버보안 기관이 피싱 방지 인증 방식으로 권고하는 표준이며, 미국 행정명령 14028에서도 피싱 방지 MFA로 언급됩니다. Google Titan(K52T)은 FIDO2·U2F를 지원하며 FIDO 인증 레벨은 L1(패스키 지원)입니다.
조직의 규모와 기존 인프라에 맞게 단계적으로 도입할 수 있습니다. 먼저 파일럿 프로젝트로 소규모 부서부터 시작하여 사용자 반응을 확인한 후, 전사적으로 확대 배포하는 것을 권장합니다. 전문 컨설턴트와 함께 도입 계획, 사용자 교육, 지원 체계를 구축할 수 있습니다.